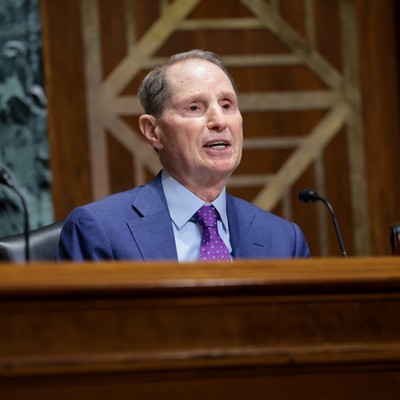
Des centaines de sites Web fédéraux ne disposent pas de moyens de défense essentiels contre les espions, selon le sénateur
Le sénateur Ron Wyden, D-Ore., exhorte l’administration Trump à combler une lacune de cryptage qui pourrait permettre à des adversaires étrangers de suivre les visites sur des sites Web gouvernementaux sensibles, y compris le portail de renseignements du FBI et une ligne de crise pour les anciens combattants, selon une lettre envoyée lundi à la Cybersecurity and Infrastructure Security Agency et au Bureau de la gestion et du budget et vue pour la première fois par Nextgov/FCW.
Wyden a demandé à la CISA et à l’OMB d’exiger que les agences mettent en œuvre une norme de sécurité Web qui masque le nom du site Web visité par une personne. Le protocole, connu sous le nom de Encrypted Client Hello, protège le nom du site Web lorsque le navigateur d’un utilisateur se connecte à un site et est pris en charge par les principaux navigateurs et certains fournisseurs d’infrastructure Web depuis 2023.
Le bureau de Wyden a identifié 350 adresses Web fédérales dépourvues des spécifications de cryptage. Ils comprennent des sites qui facilitent les candidatures à des postes dans la communauté du renseignement, les services d’immigration, les informations sur la santé et les sites Web diplomatiques américains dans le monde.
« Cette visibilité pourrait conduire des écoutes malveillantes à identifier les lanceurs d’alerte, à établir le profil du personnel fédéral autorisé, à suivre les Américains recherchant un soutien en cas de crise et à cartographier les interactions entre les agences », a écrit Wyden au directeur par intérim de la CISA, Nick Andersen, et au directeur adjoint de l’information fédéral, Thomas Flagg.
Il a également demandé à l’OMB, en collaboration avec la CISA et le Bureau du directeur national de la cybersécurité, d’exiger que les fournisseurs de cloud et de réseau prennent en charge la technologie pour pouvoir prétendre aux contrats fédéraux. Il a demandé des réponses avant le 20 novembre.
Nextgov/FCW a demandé des commentaires à la CISA et à l’OMB.
Les sites Web fédéraux chiffrent généralement les informations que les gens lisent ou soumettent, même si les pirates peuvent toujours savoir quels sites ils visitent en surveillant leur trafic Internet.
La lettre distingue deux services dont les visiteurs pourraient être particulièrement vulnérables.
La plateforme Veterans Crisis Line du ministère des Anciens Combattants utilise Amazon Web Services, qui ne prend actuellement pas en charge ECH pour le site, selon la lettre. Wyden a averti que cette exposition pourrait aider les adversaires étrangers à identifier les anciens combattants qui recherchent une assistance en matière de santé mentale. De plus, le site tips.fbi.gov du FBI utilise Cloudflare, un fournisseur qui prend en charge ECH, mais le portail ne l’a pas activé, a ajouté le sénateur, arguant que l’arrangement actuel pourrait exposer les personnes contactant le bureau à un risque d’identification.
La possible exposition du FBI intervient également après qu’un groupe de pirates informatiques criminels prolifiques a récemment volé des tonnes d’informations sensibles sur les employés liées au portail d’emploi du bureau.
La liste des sites sans protocole comprend également hotline.oig.dhs.gov, la ligne d’assistance téléphonique pour les plaintes de l’inspecteur général du DHS ; civilrights.justice.gov, le portail de reporting sur les droits civiques du ministère de la Justice ; et apply.intelligencecareers.gov, un site de recrutement pour la communauté du renseignement. Les sites fédéraux d’information sur le VIH, notamment hivinfo.nih.gov et clinicinfo.hiv.gov, sont également répertoriés.
Pour établir la liste, les employés de Wyden ont testé les adresses Web fédérales en utilisant des fournisseurs de réseau tiers pour voir si ECH avait réussi à cacher les sites Web spécifiques visités, a déclaré un porte-parole. Nextgov/FCW. La protection ne semble fonctionner que sur les sites s’appuyant sur le niveau de service gratuit de Cloudflare, a ajouté le porte-parole.
La lettre n’établit pas que les adversaires ont suivi les visiteurs jusqu’à l’une des adresses répertoriées.
Wyden a fait valoir que le gouvernement peut combler ces lacunes en utilisant une technologie déjà prise en charge par les principaux navigateurs et déployée sur des millions de sites Web. Pour les agences dont les prestataires prennent en charge ECH, l’activer peut être aussi simple que de modifier un paramètre, a-t-il déclaré.
« Les pratiques fédérales modernes de cybersécurité Zero Trust reposent sur des logiciels de protection installés directement sur les appareils des agences, donc l’activation de (Encrypted Client Hello) améliorerait strictement la cybersécurité des réseaux fédéraux », a écrit Wyden.
Cet effort fait suite à son appel de septembre à la NSA pour qu’elle mette à jour ses conseils sur les réseaux privés virtuels. Une analyse du Congressional Research Service demandée par son bureau à l’époque avertissait que les services de renseignement étrangers disposant d’une large visibilité sur le trafic Internet pourraient potentiellement connecter les utilisateurs de VPN aux sites Web en comparant les modèles de trafic.


