OpenAI donne à l’OTAN accès à l’IA de cybersécurité la plus avancée
IZMIR, Turquie—Les gouvernements de l’OTAN auront désormais accès aux modèles d’IA les plus puissants d’OpenAI pour détecter et corriger les cyber-vulnérabilités, ont déclaré mardi les dirigeants de l’entreprise lors d’une conférence de l’alliance ici.
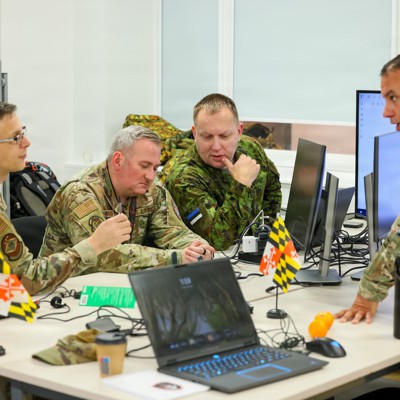
Cette annonce fait suite à de nouveaux efforts de l’OTAN visant à permettre aux opérateurs de travailler avec de nouveaux cyberoutils, notamment des agents d’IA, dans le cadre d’exercices clés tels que Crossed Swords, un cyberwargame qui s’est déroulé à Tallinn, en Estonie, au début du mois. Les participants ont conçu et déployé des agents d’IA pour accomplir des missions, « en travaillant à leurs côtés en tant qu’opérateurs. L’environnement technique utilise également l’IA sur site et, pour la première fois dans l’exercice, OpenAI Daybreak », selon une annonce de l’OTAN.
Cette décision marque une expansion internationale de l’effort Daybreak de la société, lancé en mai, qui donne aux institutions accréditées et au gouvernement américain un accès aux modèles les plus avancés de la société pour détecter les vulnérabilités des logiciels clés. Le projet Glasswing d’Anthropic, lancé en avril, est similaire.
OpenAI a fait cette annonce lors de NATO Edge, le plus grand événement commercial technologique annuel de l’alliance. Cette année, plus de 3 500 participants et plus de 270 exposants sont venus discuter des opportunités en matière de sécurité, de technologie et d’affaires résultant des engagements croissants de l’OTAN en matière de défense. Un responsable de l’OTAN a déclaré que l’Agence OTAN d’information et de communication (NCIA) attribuerait plus de 3 milliards de dollars de contrats à l’industrie d’ici la fin 2027, en mettant l’accent sur le cloud computing, les services spatiaux et l’intelligence artificielle. Ces 3 milliards de dollars s’ajoutent à ce que chacun des alliés de l’OTAN dépense en matière d’IA. Il n’est pas surprenant que de nombreux exposants aient proposé des outils d’IA ou des produits basés sur l’IA.
Cet événement survient également alors que la Russie multiplie les cyberattaques contre ses alliés de l’OTAN. Les experts et responsables de la cybersécurité avertissent depuis des années que l’IA permettrait à des acteurs tels que les groupes criminels russes de multiplier leurs efforts, exposant davantage de vulnérabilités dans les logiciels et aidant les attaquants à créer des logiciels malveillants plus efficaces. Cela pourrait alimenter les efforts russes visant à provoquer des ravages et des perturbations au sein des populations occidentales et à susciter la frustration du public à l’égard de leurs gouvernements. Un nombre croissant d’experts en cybersécurité, ainsi que des dirigeants des géants de l’IA OpenAI et Anthropic, ont déclaré que la meilleure défense consiste à utiliser l’IA de nouvelles manières pour trouver et corriger d’abord les vulnérabilités.
Cette philosophie a conduit à mettre l’accent sur la cyberdéfense de l’IA agentique lors du Crossed Swords de cette année.
À Izmir, Sasha Baker, responsable de la sécurité nationale et de la politique d’OpenAI, a déclaré que les entreprises technologiques et l’OTAN doivent se concentrer sur « la réduction de la fenêtre de temps entre la découverte d’une vulnérabilité et le moment où elle est corrigée… de plusieurs mois à quelques semaines, puis de quelques heures à quelques minutes ? C’est le résultat que nous voulons atteindre. Et je vous encourage donc tous à nous tenir responsables de cela ».


