Les pirates informatiques ciblent les réfrigérateurs dans le monde entier, préviennent les agences américaines
Les agences fédérales ont averti jeudi que les pirates informatiques ciblent les systèmes de réfrigération du monde entier, exhortant les opérateurs à sécuriser les équipements dont les récentes pannes ont gâché les aliments et créé des risques d’incendie.
La CISA, le FBI et les ministères de la Santé et des Services sociaux, de l’Agriculture et des Transports ont publié des avertissements communs indiquant que les attaquants ciblent les contrôles électroniques de la température dans les épiceries et les entrepôts frigorifiques.
L’avertissement suit Nextgov/FCWLa semaine dernière, des responsables américains soupçonnaient des pirates informatiques liés à l’Iran d’être à l’origine de dysfonctionnements des congélateurs dans les bases militaires du pays. Ces incidents ont commencé vers la fin août et ont touché environ six commissaires, les épiceries de la base qui servent le personnel militaire. Reuters avait initialement rapporté que le Pentagone considérait les incidents liés aux congélateurs comme de possibles cyberattaques.
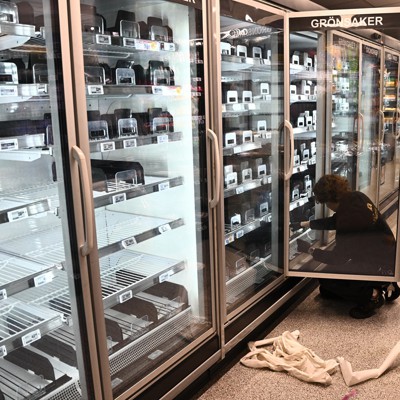
En France, des pirates ont ciblé les systèmes de réfrigération de trois banques de sang régionales dans la nuit de dimanche à lundi. Et cette semaine, une nouvelle vague d’attaques dans des supermarchés a fait monter la température des réfrigérateurs dans les magasins en Suède, en Belgique, au Luxembourg et ailleurs, obligeant les détaillants à jeter des aliments. Ces incidents font suite à des attaques contre des centaines d’établissements français en octobre.
L’avis américain ne précise pas qui est responsable du cybersabotage.
Les pirates informatiques pourraient forcer les réfrigérateurs et les congélateurs à effectuer des cycles de chauffage ou de dégivrage continus, ont indiqué les agences. Ils pourraient également empêcher les opérateurs de voir les températures actuelles, ce qui rendrait plus difficile la surveillance des conditions à l’intérieur des unités. Au-delà des stocks gâtés et des équipements endommagés, les agences ont mis en garde contre les risques d’incendie et les dommages potentiels aux consommateurs qui utilisent des produits conservés à des températures dangereuses.
De tels piratages sont possibles car diverses vulnérabilités numériques liées aux commandes de réfrigération peuvent exposer leurs équipements sous-jacents au piratage et au sabotage, y compris les appareils connectés à Internet utilisés pour surveiller ou contrôler les températures à distance.
« Toute organisation qui dépend de systèmes de réfrigération et de surveillance devrait supposer qu’elle pourrait être une cible », a déclaré Chris Butera, directeur adjoint exécutif par intérim pour la cybersécurité de la CISA.
Les hôpitaux, les fournisseurs de produits pharmaceutiques, les entreprises chimiques et les transporteurs dépendent également de ces systèmes.
« Nous constatons que ces systèmes sont ciblés dans des secteurs d’infrastructures critiques à l’échelle mondiale, mettant en danger les stocks et les équipements », a déclaré Brett Leatherman, directeur des opérations de la cyberbranche du FBI.
Les agences ont exhorté les opérateurs à supprimer les systèmes de contrôle de l’Internet public et à sécuriser tout accès à distance dont ils ont encore besoin. Ils ont également recommandé de séparer les contrôles de réfrigération des réseaux d’entreprise, de remplacer les mots de passe par défaut, d’installer des mises à jour de sécurité et de retirer les équipements que les fabricants ne prennent plus en charge.
Les piratages suivent un modèle étroitement lié à celui des pirates informatiques iraniens, a déclaré Nahman Khayet, co-fondateur et PDG d’Alt Security.
« Ils jouent à ce jeu depuis de nombreuses années », a-t-il déclaré dans une interview. » Pensez à quel point il est difficile de remplacer ces réfrigérateurs, n’est-ce pas ? Ce sont des choses énormes. C’est très coûteux. Et vous ne voulez pas non plus perturber ces réfrigérateurs car ils contiennent probablement beaucoup d’articles importants, comme de la nourriture. «
Cette dynamique signifie qu’il est peu probable que les appareils reçoivent les dernières mises à jour de sécurité, que les cyber-opérateurs iraniens ont souvent exploitées pour pénétrer dans les systèmes, y compris divers types d’infrastructures critiques, a-t-il ajouté.
Les autorités européennes ont émis mercredi leur propre avertissement commun, appelant à une action immédiate pour sécuriser les équipements exposés. La Commission européenne, l’agence de cybersécurité ENISA, Europol et les autorités nationales coordonnent leur réponse et partagent des informations sur les incidents.


